


En muchas cooperativas, la misma pregunta se repite en cada reunión: ¿esto le toca a TIC, al oficial de seguridad o a riesgos? Cuando nadie lo tiene claro, pasan dos cosas. O todos hacen lo mismo y se duplica el trabajo, o cada uno asume que lo hace otro y el control simplemente no existe.
La normativa de la SEPS sí define quién hace qué. La 0159 de riesgo operativo, la 002 de seguridad de la información y la 008 de auditoría reparten funciones con bastante precisión. El problema es que se leen por separado, cada área la suya. Leídas juntas, dibujan un modelo de trabajo coherente: el que ejecuta, el que define y supervisa, y el que asegura con independencia.
El mapa: tres líneas, un mismo idioma de riesgo
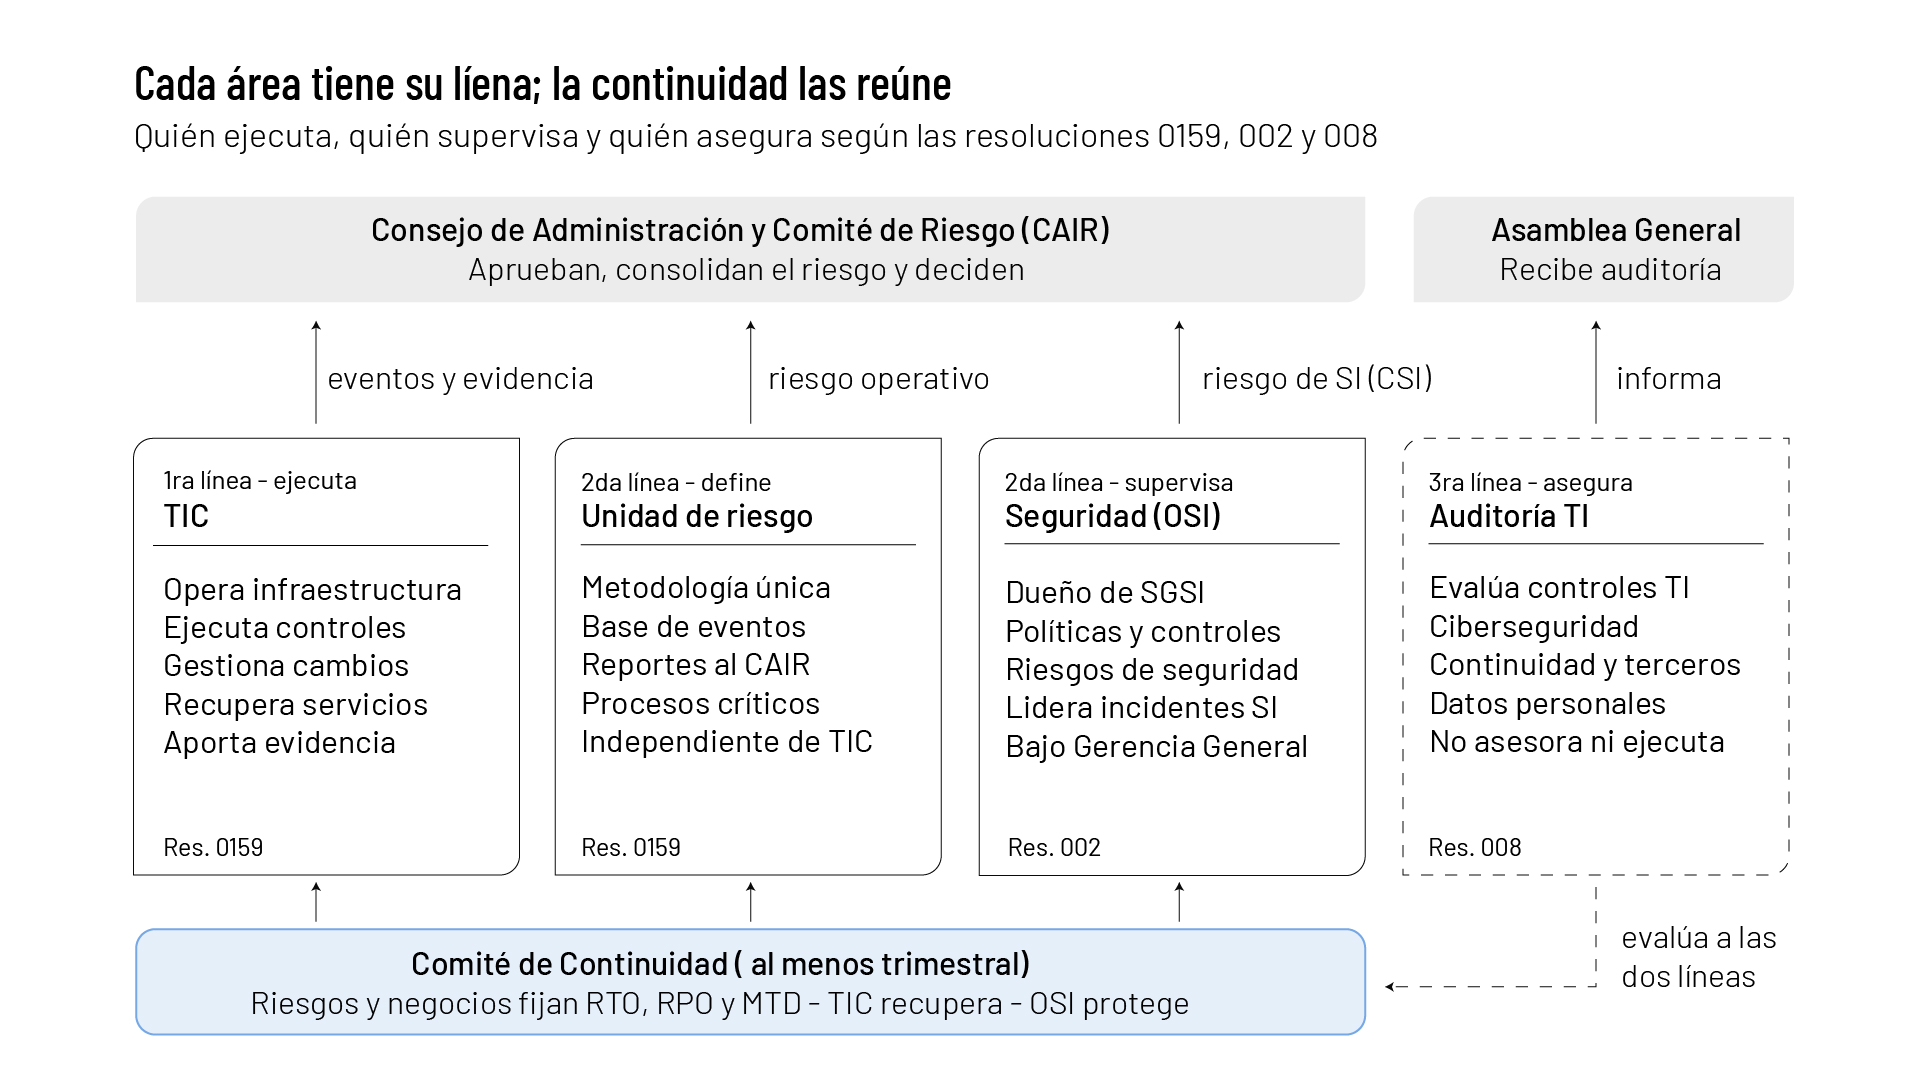
Roles según las resoluciones 0159, 002 y 008 · tres líneas y un comité común
TIC ejecuta, riesgos y seguridad definen y supervisan, auditoría asegura de forma independiente. La continuidad es el espacio donde las tres primeras trabajan juntas.
TIC: opera la tecnología y ejecuta los controles
El área de TIC es la primera línea. Administra la infraestructura, los sistemas y los proveedores tecnológicos, y es quien pone en marcha la mayoría de los controles: respaldos, parches, gestión de accesos, MFA, monitoreo, gestión de cambios e incidentes. La 0159 le exige, además, segregar funciones entre desarrollo, pruebas y producción, y ejecutar las estrategias de recuperación tecnológica.
Lo que TIC no debe hacer es evaluarse a sí misma. Si el mismo equipo que configura el firewall define la política de seguridad y mide su cumplimiento, no hay control: hay buena voluntad. Su aporte de valor está en operar bien, registrar los eventos y dar evidencia de que los controles funcionan.
Riesgos y seguridad de la información: definen, supervisan y desafían
La segunda línea no opera, guía. Aquí están dos funciones que suelen confundirse y que la norma separa con cuidado.
La unidad de riesgos es dueña de la metodología. Define cómo se identifica, mide y prioriza el riesgo operativo, administra la base de eventos centralizada y consolida los reportes para el Comité de Administración Integral de Riesgos. La 0159 exige que sea independiente de las unidades de negocio y de apoyo, incluida TIC.
El Oficial de Seguridad de la Información (OSI) es dueño del SGSI. Según la 002, diseña las políticas, gestiona el plan de riesgos de seguridad, coordina con los dueños de procesos la implementación de controles y lidera la gestión de incidentes de seguridad. Su unidad depende de la Gerencia General, no de TIC. Esa ubicación no es un detalle: es lo que le permite decirle a TIC que algo no está bien sin pedir permiso a quien evalúa.
El punto de unión entre ambos es explícito: el Comité de Seguridad de la Información informa sus riesgos al Comité de Riesgos para que se consoliden. Por eso el OSI no puede tener una escala de riesgo propia. Usa la metodología institucional, o sus riesgos no se pueden comparar con los demás.
Continuidad: el lugar donde todos se encuentran
La continuidad del negocio es el mejor ejemplo de por qué ninguna área puede trabajar sola. La 0159 crea un Comité de Continuidad con riesgos, tecnología, negocios, crédito, administrativo, seguridad de la información y el representante legal, que sesiona al menos cada trimestre. Sus decisiones las conoce y aprueba el Comité de Riesgos.
Los roles se reparten de forma natural. Riesgos y el negocio definen los procesos críticos y sus RTO, RPO y MTD. TIC diseña y prueba la recuperación tecnológica que los cumpla. Seguridad garantiza que la recuperación no abra brechas, por ejemplo con respaldos cifrados y accesos de emergencia controlados. Si TIC fija sola los tiempos de recuperación, protege lo que es técnicamente fácil, no lo que el negocio necesita.
Auditoría informática: asegura con independencia
La tercera línea es la auditoría. La 008 de 2023 exige que el área de auditoría interna de los segmentos 1, 2 y 3 incluya un auditor especializado en temas informáticos, bajo la dirección del auditor interno, y que reporte a la Asamblea General. Sus funciones cubren la integridad, confidencialidad y disponibilidad de la información, los riesgos del entorno informático, la continuidad tecnológica, la ciberseguridad, el riesgo de proveedores y el manejo de datos personales.
La regla clave está en un límite: el auditor no puede asesorar ni ejecutar funciones de gobierno, operativas o de apoyo. Su valor está en mirar desde afuera si la primera y la segunda línea funcionan. Por eso no debe redactar las políticas que luego audita, ni “ayudar” a TIC a cerrar sus propios hallazgos.
Dónde nacen los conflictos y cómo evitarlos
En la práctica, los choques entre áreas se repiten con pocos patrones:
- El OSI dentro de TIC. Es la confusión más común. El oficial termina administrando consolas y tickets, y nadie supervisa a TIC. La 002 lo resuelve ubicándolo bajo la Gerencia General: hay que respetarlo también en el día a día, no solo en el organigrama.
- Dos matrices de riesgo. Riesgos tiene la suya, seguridad otra y TIC una tercera. El comité recibe números que no se pueden sumar. Una sola metodología y una sola base de eventos, como pide la 0159, terminan con eso.
- Incidentes sin dueño único. TIC contiene y recupera, el OSI clasifica y coordina la respuesta de seguridad, riesgos registra el evento y su pérdida. Si el procedimiento no dice quién notifica a la SEPS dentro de las 24 horas, nadie lo hará a tiempo.
- Auditoría convertida en consultoría. Cuando el auditor informático diseña soluciones, pierde la independencia que la 008 le exige y su opinión deja de valer.
La herramienta más simple para prevenirlo es una matriz RACI por proceso crítico: quién ejecuta, quién aprueba, quién es consultado y quién es informado. No hace falta inventarla; la norma ya trae casi todas las respuestas.
Cuando cada área sabe dónde termina su trabajo y dónde empieza el del otro, el cumplimiento deja de ser una disputa y se vuelve un sistema. TIC opera con evidencia, riesgos y seguridad orientan con criterio común, y auditoría confirma con independencia. Ese es el modelo que, sin decirlo con estas palabras, la SEPS viene construyendo resolución tras resolución.
Patricio Starnfeld — CEO, Smart Help Soluciones S.A.


