


En noviembre de 2018 la SEPS emitió la Resolución 279 y, para muchas cooperativas, el riesgo operativo dejó de ser un capítulo del manual para convertirse en una obligación con plazos. Ocho años después, con la 0116 de 2024 ya derogada y la 0159 publicada el 30 de septiembre de 2026, la pregunta no es solo qué cambió, sino qué aprendimos.
La respuesta más honesta: el cumplimiento normativo no es un proyecto que se termina, es un proceso en permanente construcción. Cada resolución sube un escalón sobre la anterior. Quienes lo entendieron así hoy se adaptan con menos esfuerzo; quienes trataron cada norma como un examen aislado vuelven a empezar casi desde cero.
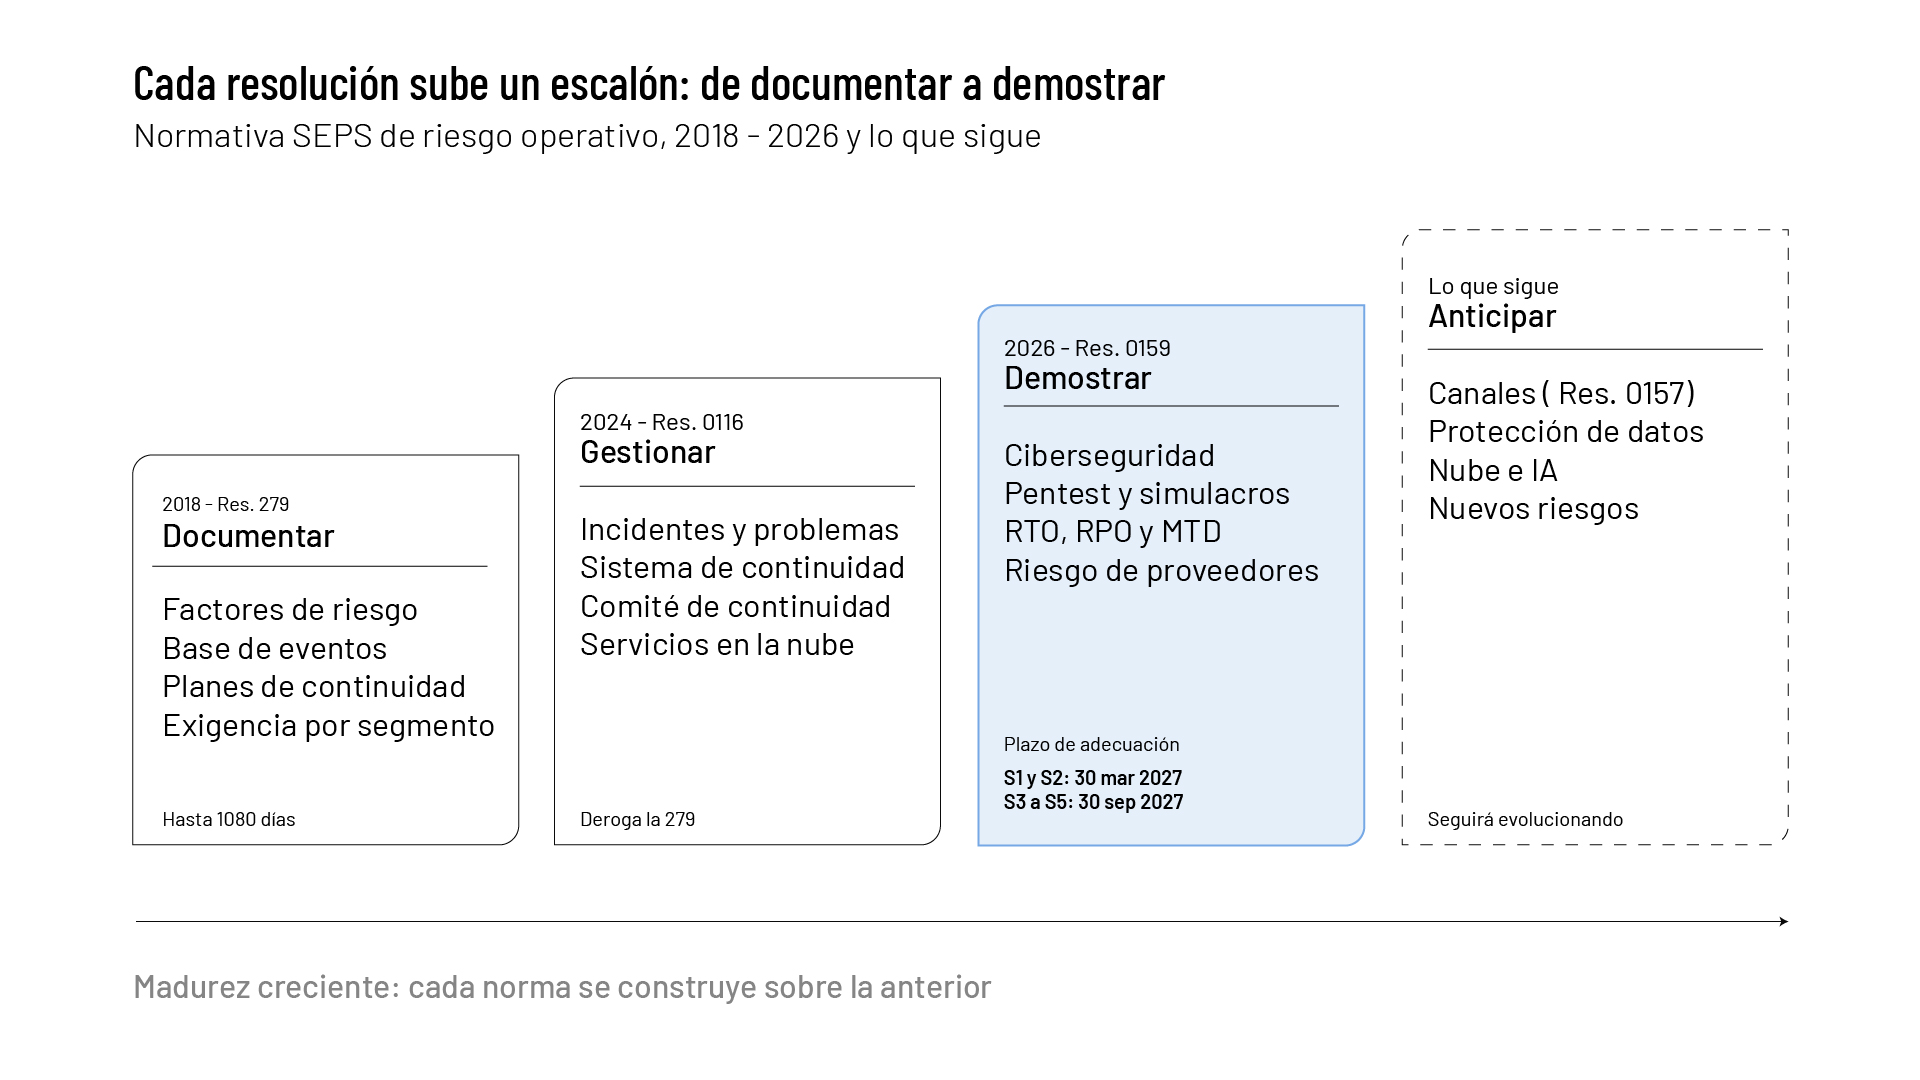
Cada norma conserva lo anterior y agrega una exigencia nueva: primero documentar, luego gestionar, ahora demostrar con evidencia.
2018, la 279: poner nombre a lo que ya pasaba
La 279 le dio al sector un lenguaje común. Definió los cuatro factores de riesgo operativo (personas, procesos, tecnología de la información y eventos externos) y exigió una base de eventos, un esquema de reportes y planes de contingencia y continuidad. Por primera vez, una cooperativa debía demostrar con documentos que conocía sus procesos y sabía qué podía fallar en ellos. Además, fue proporcional: la exigencia variaba por segmento y el plazo de adecuación llegó a 1.080 días.
El efecto colateral fue previsible. Muchas entidades respondieron con documentos más que con gestión: matrices actualizadas una vez al año, planes de continuidad nunca probados, políticas copiadas de otra institución. Sus tres reformas (2018, 2020 y 2022) muestran que el propio regulador ajustaba sobre la marcha.
2024, la 0116: de tener planes a gestionar sistemas
La 0116, del 2 de julio de 2024, derogó la 279 y cambió el enfoque: pasó de pedir planes a pedir sistemas de gestión. Incorporó una sección de gestión de incidentes y problemas, un sistema de gestión de continuidad con un comité que supervisa y deja evidencia de sus decisiones, y reglas para la nube: certificaciones ISO 27017 e ISO 27018, centros de datos bajo ANSI/TIA-942 y evaluaciones de seguridad independientes al menos una vez al año.
El mensaje era claro: no basta con que el documento exista; tiene que funcionar, medirse y mejorar. Es el lenguaje de ITIL, ISO 27001 e ISO 22301, y la norma empezó a hablarlo.
2026, la 0159: de la gestión a la evidencia de resiliencia
La 0159 deroga la 0116 y su reforma 0123. Mantiene la arquitectura anterior, pero sube el listón en cuatro frentes que conviene leer juntos.
Ciberseguridad como sistema propio. Una sección nueva exige un sistema de gestión de ciberseguridad alineado a ISO 27001 o NIST CSF, aprobado y supervisado por el Consejo de Administración, con un apetito de riesgo cibernético definido. Fija controles mínimos: MFA en accesos remotos, administración y canales transaccionales; revisión semestral de cuentas privilegiadas; respaldos cifrados fuera de línea con restauración probada cada semestre; y notificación al regulador en menos de 24 horas ante incidentes críticos.
Pruebas, no promesas. Segmentos 1 y 2: pruebas de penetración cada 12 meses y simulacros anuales. Segmento 3: evaluaciones de seguridad cada 24 meses. Ante un incidente relevante (pérdida de datos de socios, core caído más de 4 horas o pago de rescate), evaluación extraordinaria en 90 días.
Continuidad con métricas. Incorpora RTO, RPO y MTD y toma como referencia la serie ISO 22301. La continuidad pasa a ser un compromiso medible de cuánto tiempo y cuántos datos puede perder la entidad.
Terceros bajo la lupa. Pide gestión formal de riesgo de proveedores, clasificados por criticidad y monitoreados durante todo el contrato. Para los críticos: derecho de auditoría anual, notificación de incidentes en 24 horas, estrategia de salida y certificado de destrucción de datos.
Suma una base de eventos centralizada (operativo, legal, seguridad de la información, canales electrónicos y seguridad física), pólizas anuales contra fraude electrónico y planes de cumplimiento de la LOPDP. Al haberse publicado el 30 de septiembre de 2026, los segmentos 1 y 2 tienen hasta el 30 de marzo de 2027 para adecuarse, y los segmentos 3, 4 y 5 hasta el 30 de septiembre de 2027.
Cómo afrontarlo sin agotar a la organización
El esfuerzo para una cooperativa siempre es grande, y casi nunca por falta de voluntad: el problema suele ser no saber qué priorizar. Estas son las lecciones que más valor generan.
1. Lea la norma como un sistema, no como un checklist. La 0159 cruza riesgo operativo, continuidad, ciberseguridad, proveedores, datos personales y riesgo legal. Si cada área responde su parte por separado, la cooperativa termina con varios inventarios de activos, metodologías que no se consolidan y planes que no conversan. Un marco integrado, donde SGSI, continuidad y gestión de servicios de TI comparten activos, procesos críticos y controles, reduce el trabajo y la inconsistencia.
2. Haga del riesgo el idioma de toda la entidad. Si operaciones, TIC y seguridad no usan la misma escala de probabilidad e impacto, los mapas no se consolidan y el comité decide sobre datos que no son comparables. La base de eventos centralizada solo funciona si todas las áreas registran con los mismos criterios.
3. Empiece por los procesos críticos. El análisis de impacto define RTO, RPO y MTD, y de ahí salen la estrategia de respaldos, los requisitos a proveedores y las prioridades de ciberseguridad. Es la pieza que ordena todo lo demás.
4. Atienda primero lo que se prueba. Pentests, simulacros, restauraciones y revisión de accesos privilegiados generan evidencia objetiva y revelan si los controles funcionan. Un documento impecable con una restauración fallida no aprueba ninguna auditoría.
5. Revise hoy sus contratos con proveedores críticos. Cláusulas de auditoría, notificación en 24 horas y estrategia de salida no se negocian en una semana, y el plazo ya está corriendo.
6. Mida la madurez, no solo el cumplimiento. Un diagnóstico de brechas dice qué falta; un modelo de madurez dice en qué orden construirlo y cuánto cuesta cada escalón. Eso permite llevar al Consejo una hoja de ruta realista en lugar de una lista interminable de pendientes.
Lo que viene: un marco que seguirá moviéndose
La 0159 no será la última palabra. Remite a normas específicas para seguridad de la información y canales electrónicos, y la reciente 0157 confirma que el regulador avanza en varios frentes a la vez. Protección de datos, inteligencia artificial y dependencia de la nube traerán nuevos ajustes. La trayectoria es clara: cada versión pide menos papel y más evidencia de que la entidad puede resistir, responder y recuperarse.
Por eso la pregunta estratégica no es cómo cumplir la 0159, sino cómo construir una organización que absorba la próxima norma sin reiniciar el trabajo. Las cooperativas que integran sus sistemas de gestión, comparten un idioma de riesgo y prueban sus controles vivirán cada resolución como un ajuste; las demás, como una emergencia.
El cumplimiento no es el destino: es la consecuencia de gestionar bien. Y gestionar bien, en un entorno que cambia, es una tarea que nunca se termina de construir.
Patricio Starnfeld — CEO, Smart Help Soluciones S.A.


